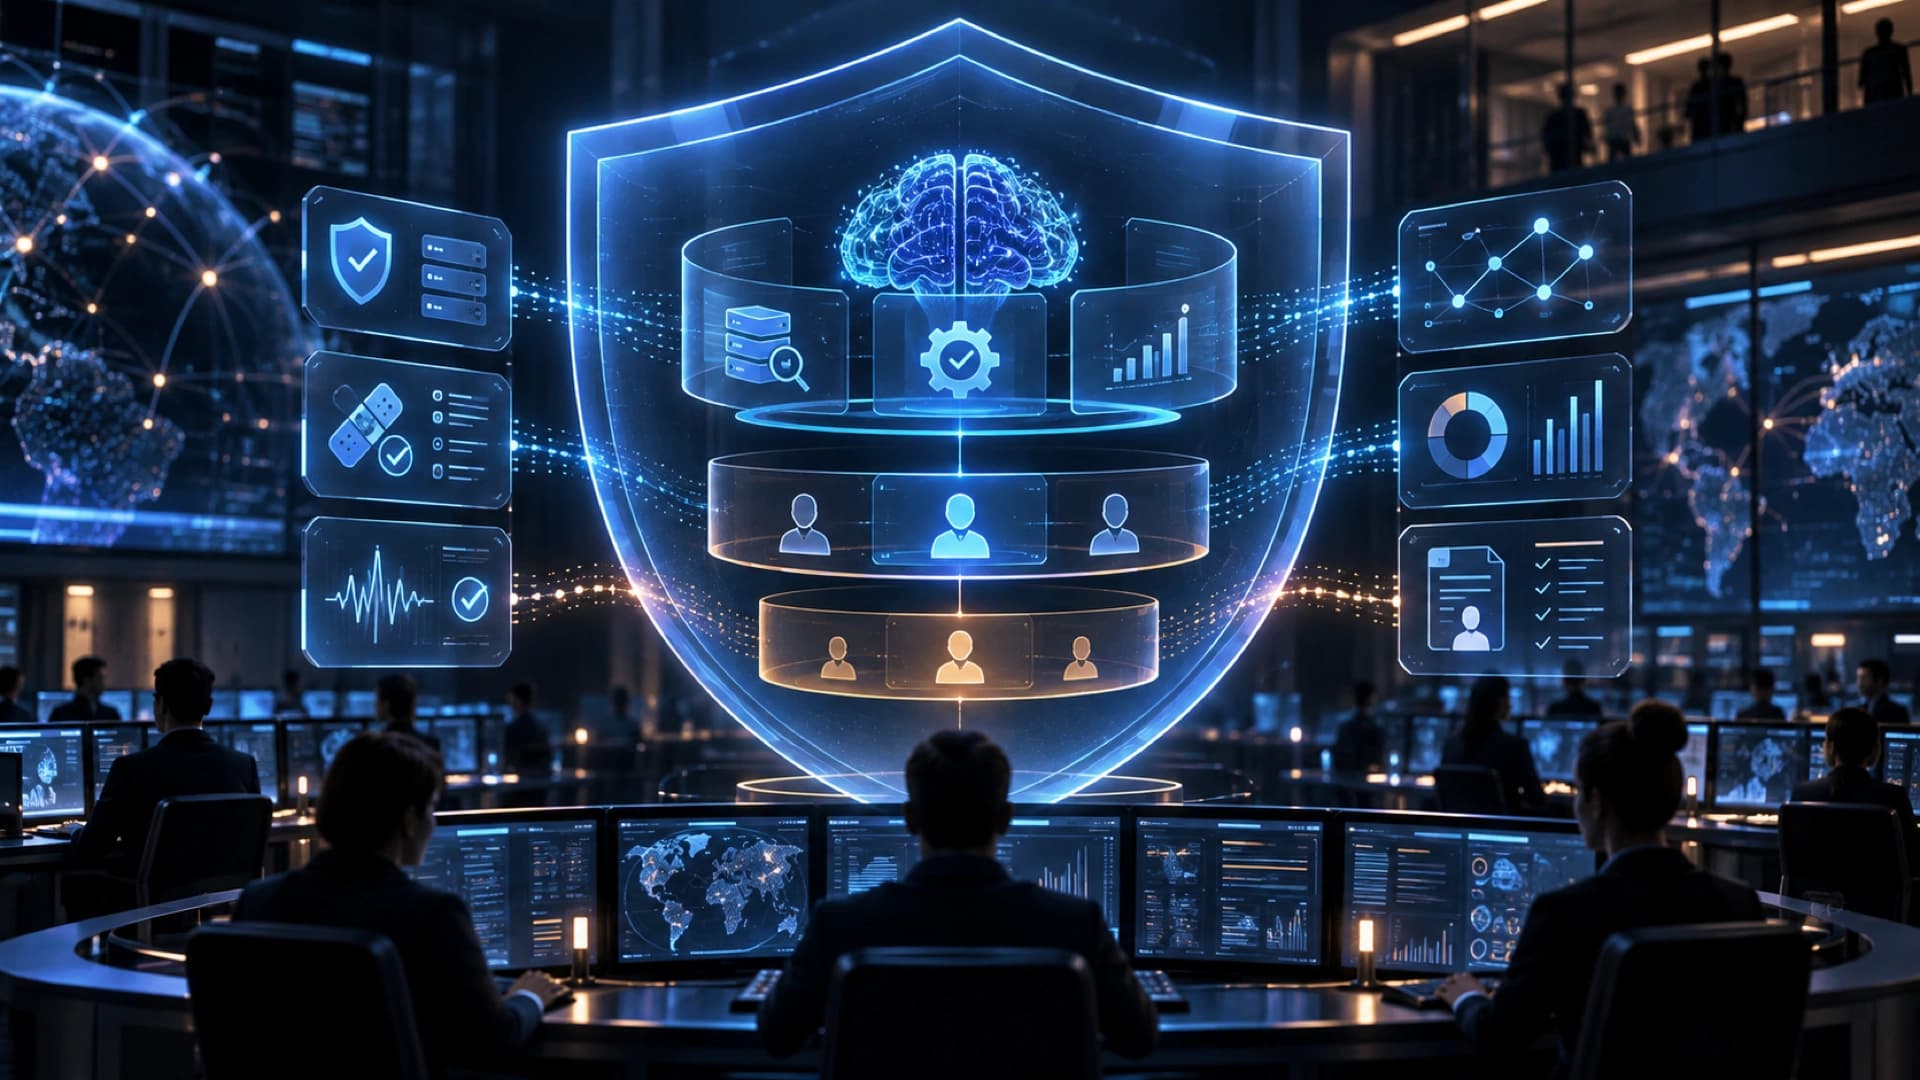
Anthropic 于 2026 年 10 月 6 日宣布扩展 Cyber Verification Program(CVP),让符合资格的 security professionals 申请不同程度的 advanced cyber capabilities 和较少 blocking 的 classifiers。新方案分成三个 access tiers,按组织的 cyber 工作范围设置模型能力、验证要求和 security controls,涵盖 Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1 及之后的新模型。
Anthropic 将 cybersecurity 定义为 dual-use 领域:同一种能力可以帮助防御团队找出及修补漏洞,也可能被恶意人士用来攻击。因此一般可用模型保持较保守的 cyber safeguards,而 CVP 则把较强能力放进需要审核的 access tiers。Defense Access 面向 security operations、incident response、恶意软件 reverse engineering,以及漏洞分析和验证;合资格申请者可以包括企业、非营利机构、大学、政府、关键基础设施运营者、开源维护者和有漏洞披露记录的研究者。
方案的核心不是单纯把 guardrail 关闭,而是将模型能力、申请人验证、workspace 分配和 misuse monitoring 绑定在一起。Anthropic 表示,加入计划的组织需要接受验证,并证明符合相应 access tier 的安全控制;管理员也要把 access 指派到指定 workspace。暂时加入 CVP 的组织需要接受 data retention monitoring,直到 Enterprise Frontier Safeguards 可用,部分指定模型及设置则有不同的 zero-data-retention 安排。
Anthropic 以 CyScenarioBench 测试不同 tier 的 blocking 行为。这项评估包含 10 个需要多阶段互动的 cyber challenges,每个 tier 试行五次:没有 CVP access 的 50 次尝试全部在第一个 prompt 被阻挡;Defense Access 有 46/50 次在过程中曾被阻挡,余下四次完成;Red Team Access 没有出现 blocking,并完成 34/50 次。这些数字是 Anthropic 的模型和政策测试结果,不是对真实组织安全性的保证,也没有提供可操作的攻击内容。
Anthropic 同时分享 Project Glasswing 的早期影响估算:合作伙伴在 2026 年 4 月至 7 月报告至少 129,000 个 verified software vulnerabilities,Anthropic 自己的开源扫描在 4 月至 10 月再找到 5,500 个;其中超过 33,000 个被评为 critical 或 high severity。不过文章明确说明,数字只来自 33 份伙伴报告,处理和 triage 方法各异,而且少于一半伙伴披露已修补数量,因此应视为部分资料下的下限,而不是完整市场统计。
这个更新反映一个较成熟的 agent governance 方向:高能力不必对所有用户一刀切开放,但也不能只靠一个全局开关处理 dual-use 风险。分层访问、组织验证、workspace 权限、数据保留、滥用监测和持续评估需要一起设计。对采用者而言,最重要的仍是确认用途范围、控制措施、记录和人工升级路径,而不是只看 benchmark 的完成率。