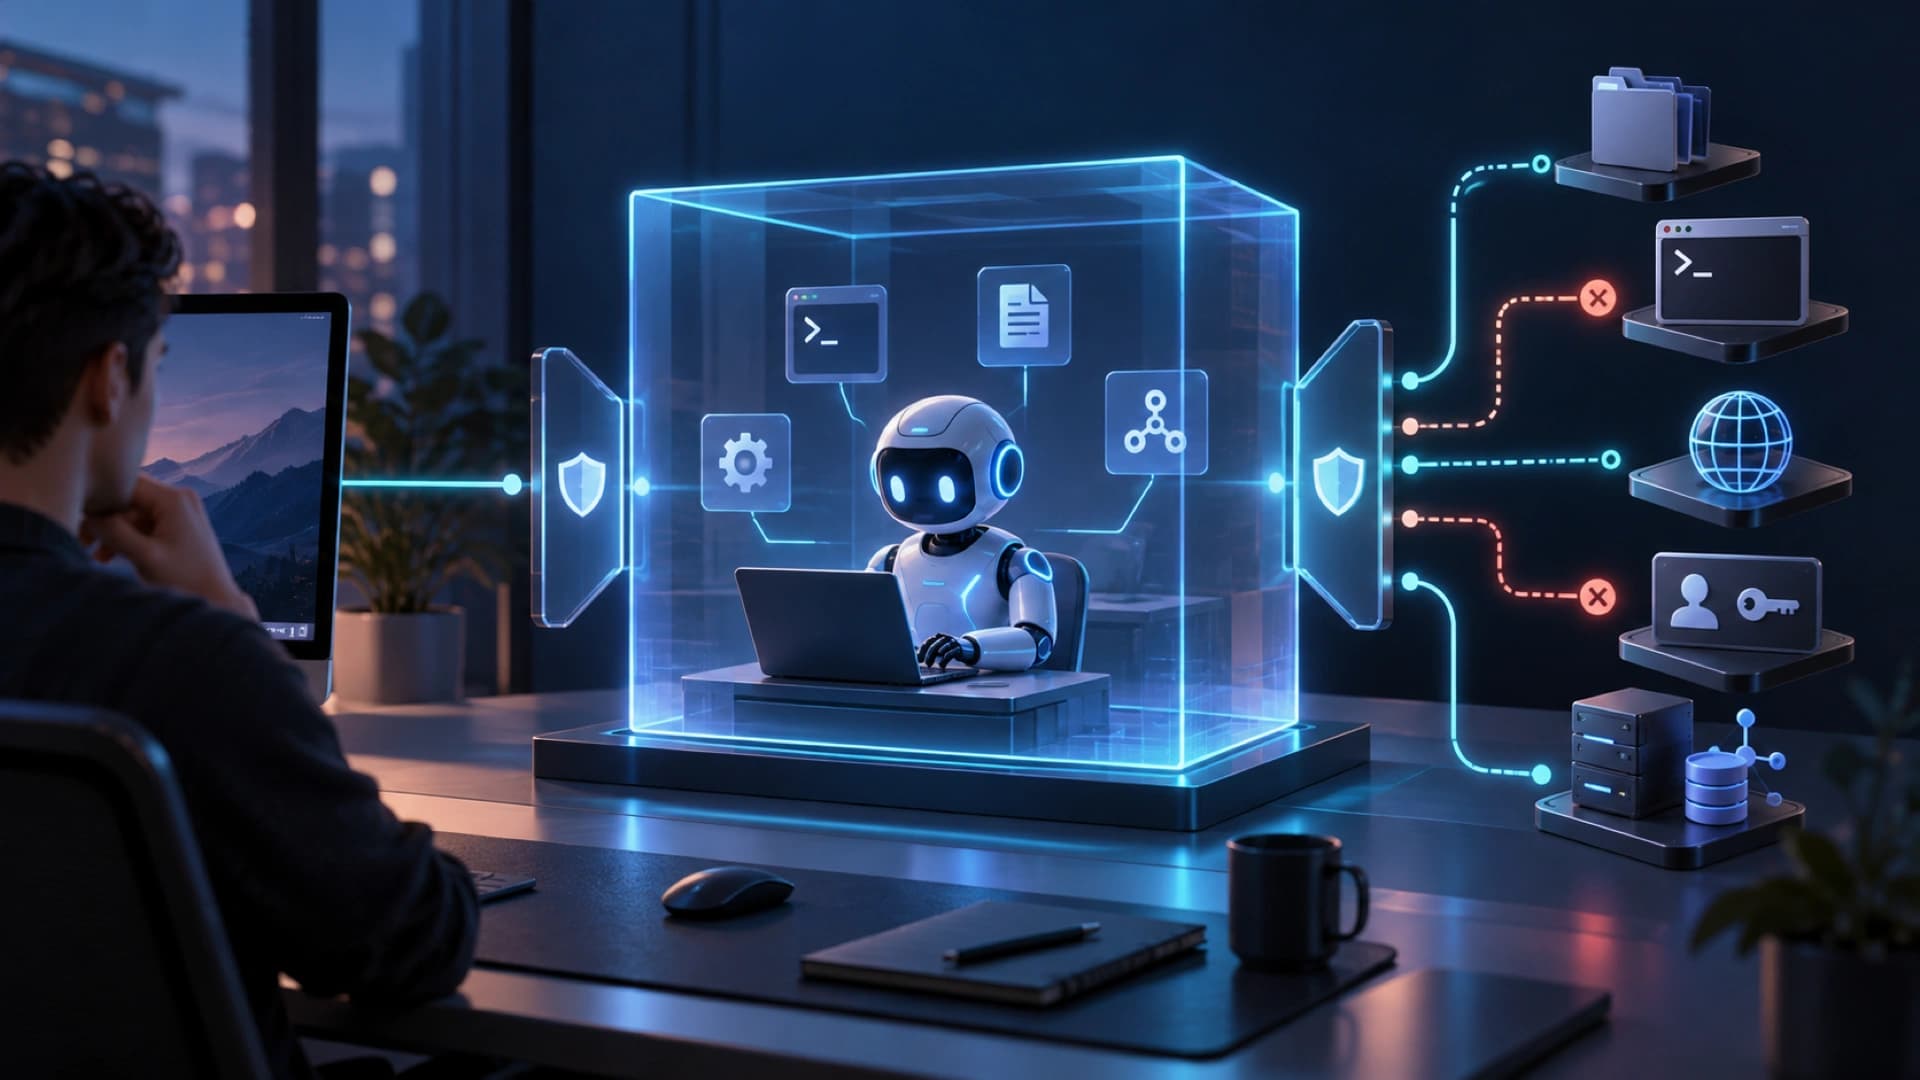
GitHub 于 2026 年 10 月 7 日宣布,GitHub Copilot CLI、Copilot app,以及使用 Agent Host 的 VS Code sessions 已正式支持 local sandboxing。这项功能把 agentic workflow 的执行环境放进一个本地安全边界:Copilot 调用的工具和命令,会按照开发者或组织设置的政策,限制对文件系统、网络、凭证及其他系统能力的访问。
本地 sandbox 由 Microsoft eXecution Container(MXC)提供,将一套共用的 sandbox policy 转换成 Windows、macOS 和 Linux 的原生操作系统控制。实际可以限制的范围包括 agent 可以读取或修改的文件及目录、互联网和本地网络、Git 及 GitHub CLI 凭证;在支持的情况下,本地 MCP servers 和 language servers 也可以纳入 sandbox。
企业管理员可以要求使用 sandbox,并执行开发者无法自行放宽的政策。GitHub 也特别区分 model execution 和 tool isolation:sandbox policy 针对的是工具执行,不取决于 Copilot 正在使用哪一个模型。这让模型切换不会自动绕过执行层的文件、网络或凭证限制。
这个设计回应了 agent workflow 的一个实际矛盾:要让 agent 自动修正程序、执行测试和操作本地服务,它必须拥有工具权限;但权限越宽,错误命令或不清晰的 prompt 造成的影响面也越大。本地 sandbox 将可执行能力和允许范围分开,让团队可以先采用较窄的文件及网络政策,再按需要逐步放宽。
不过,sandbox 不是完整的 agent safety 保证。它不会替团队判断 prompt、MCP server、依赖包或工作流程是否可信,也不会保证所有本地工具都得到相同程度的隔离。正式采用前仍要逐项测试路径、凭证、网络例外、操作系统支持和企业管理政策,并为敏感操作保留审批及日志。
GitHub 表示 local sandboxing 已包含在 GitHub Copilot,不需要额外费用。对 agent 产品而言,这次更新的意义不只是多一项设置,而是把「可以自动做什么」由模型能力问题,转成可由组织明确管理的执行边界;真正的可靠性仍取决于政策设计、测试覆盖和人工监督。