GitHub 在 2026 年 6 月 25 日宣布,enterprise-managed settings 现已在 VS Code 和 GitHub Copilot CLI 支持 strictKnownMarketplaces。这项 public preview 让企业可以控制用户能从哪些 marketplace 安装 plugin。
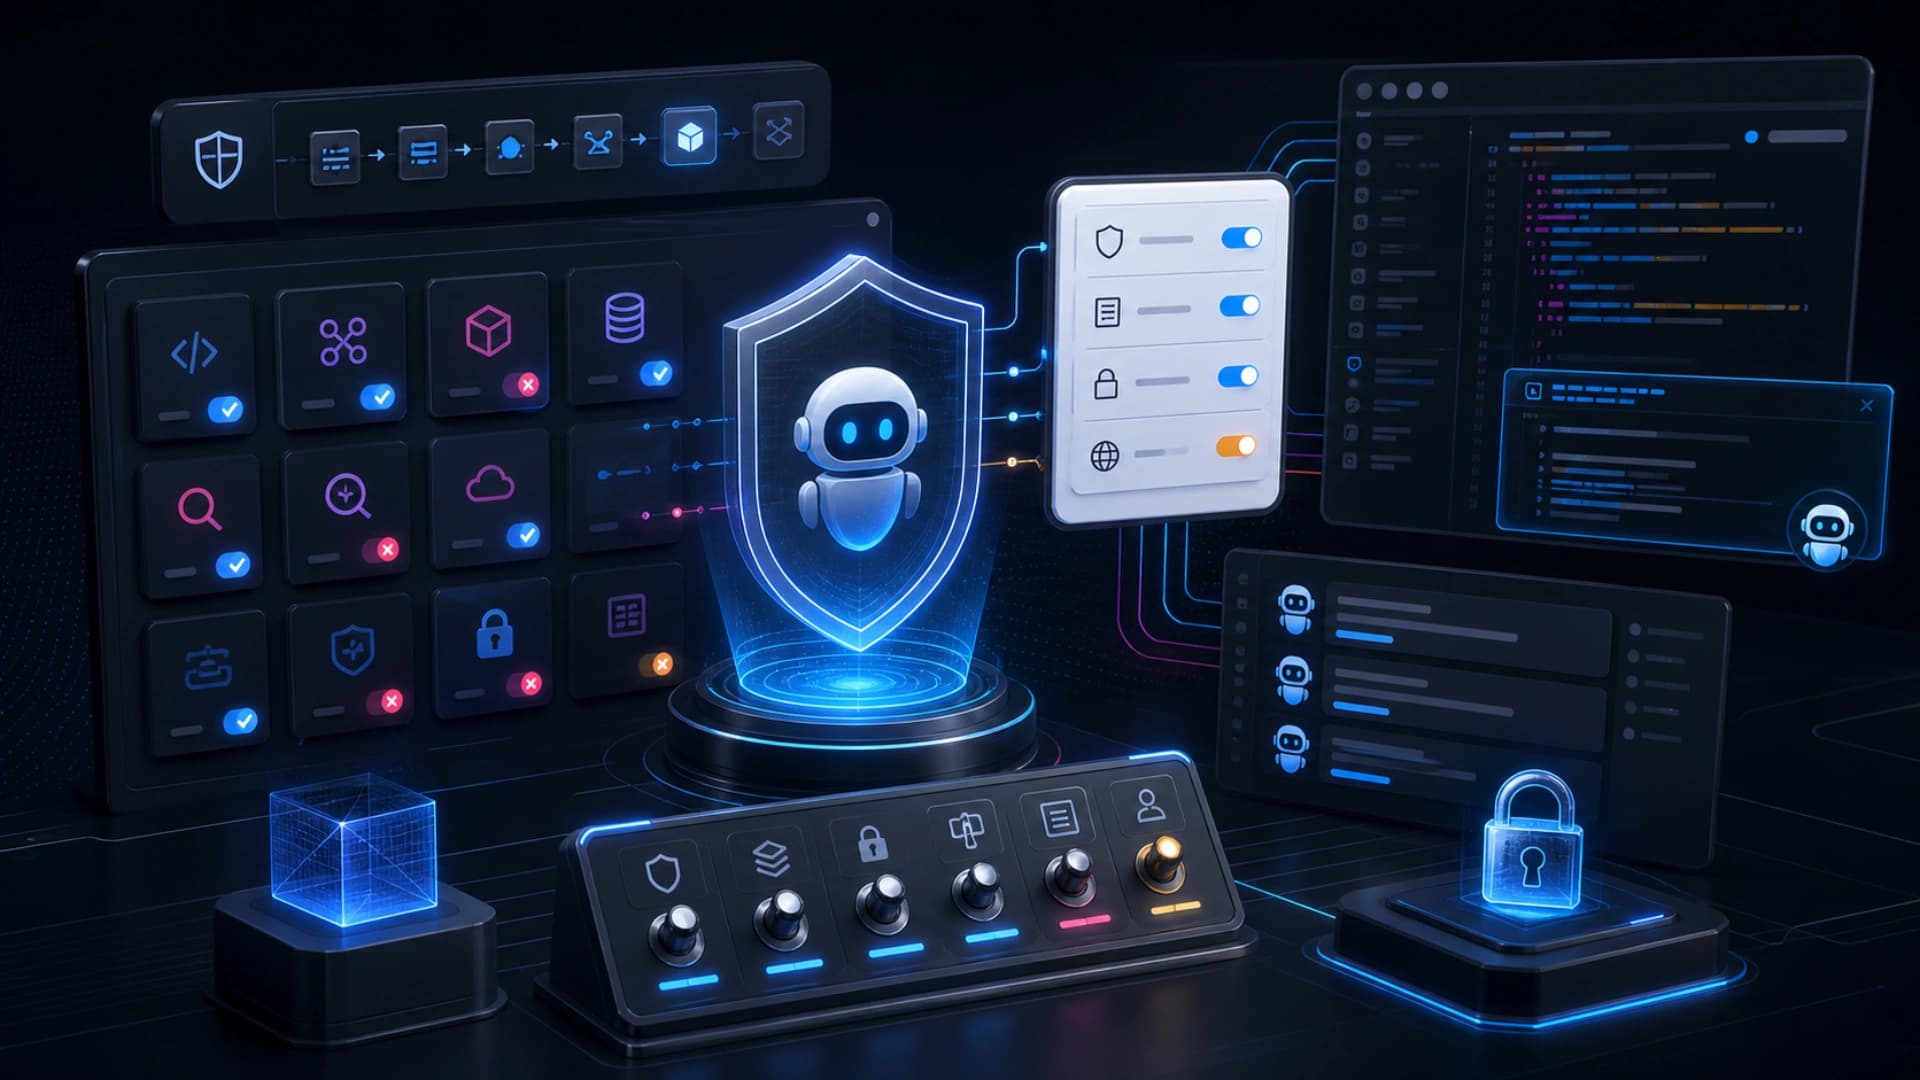
做法是把 strictKnownMarketplaces 加入企业管理的 settings.json。对由 Copilot Business 或 Copilot Enterprise 授权的用户,Copilot 会自动拉取并套用这些设置,只允许从企业明确定义的 marketplace 安装 plugin。GitHub 将它定位为在工具执行前执行 client governance 的方法。
这个更新的背景,是 AI coding agent 正在由单纯生成代码,走向可调用工具、连接 plugin、操作 CLI 和执行本机工作流。能力越强,治理面也越重要。若用户可以自由安装未知 plugin,企业就很难控制资料流向、工具行为和供应链风险。
strictKnownMarketplaces 的价值,是把治理点放在工具安装之前,而不是等到 agent 已经调用了不可信工具才补救。对大型组织来说,这类前置限制很实际,因为 AI agent workflow 经常跨越 editor、CLI、repository 和第三方工具。每多一个 plugin 入口,就多一个需要审批和稽核的边界。
这也说明 AI agent 安全不只关于 prompt injection 或模型输出。企业还要管理 agent 能看哪些文件、能调哪些工具、可安装哪些 plugin、凭证如何处理、以及执行结果如何记录。Plugin marketplace policy 是这条责任链里的一环。
对开发团队而言,这不一定会降低效率。相反,明确 marketplace 白名单可以令团队更放心地使用 Copilot CLI、VS Code plugin 和 agent workflow。开发者知道哪些工具已被批准,管理员也能降低非授权工具进入工程环境的风险。
GitHub 这次更新延续了较早前 enterprise-managed plugins for Copilot CLI 和 VS Code 的方向。它反映 Copilot 正逐步把企业管理能力补到 agent surface 之上,而不只是做个人助手功能。当 AI 进入更高权限的本机与云端工作流,治理功能会成为采用门槛。
这篇公告的重点,是企业 AI coding 需要一套可操作的安全模型。允许 agent 工作,不代表任由它接入所有工具。更成熟的做法,是先定义可信 marketplace、plugin 标准、权限范围和审计流程,再让 AI agent 在受控边界内提升工程效率。