GitHub 於 2026 年 10 月 2 日公布 Copilot code review API 支援,讓團隊可以透過 REST 和 GraphQL API 發出程式碼審查請求,並在每次請求中設定 review effort。這代表 Copilot code review 不再只是一個 pull request 頁面上的按鈕,而可以成為 CI、內部工具或其他開發流程的一個可呼叫步驟。
今次更新同時把 Balanced 設為新的預設審查力度。GitHub 的說明把它描述為速度與深入程度之間的平衡;Lite 和 Highest 仍可由工作流按需要明確選擇,而原本已經明確設定 Lite 的使用者不會因為預設值改變而被強行改動。預設值是產品行為,不等於每次審查都能達到相同的品質,團隊仍要按代碼風險和測試結果校準流程。
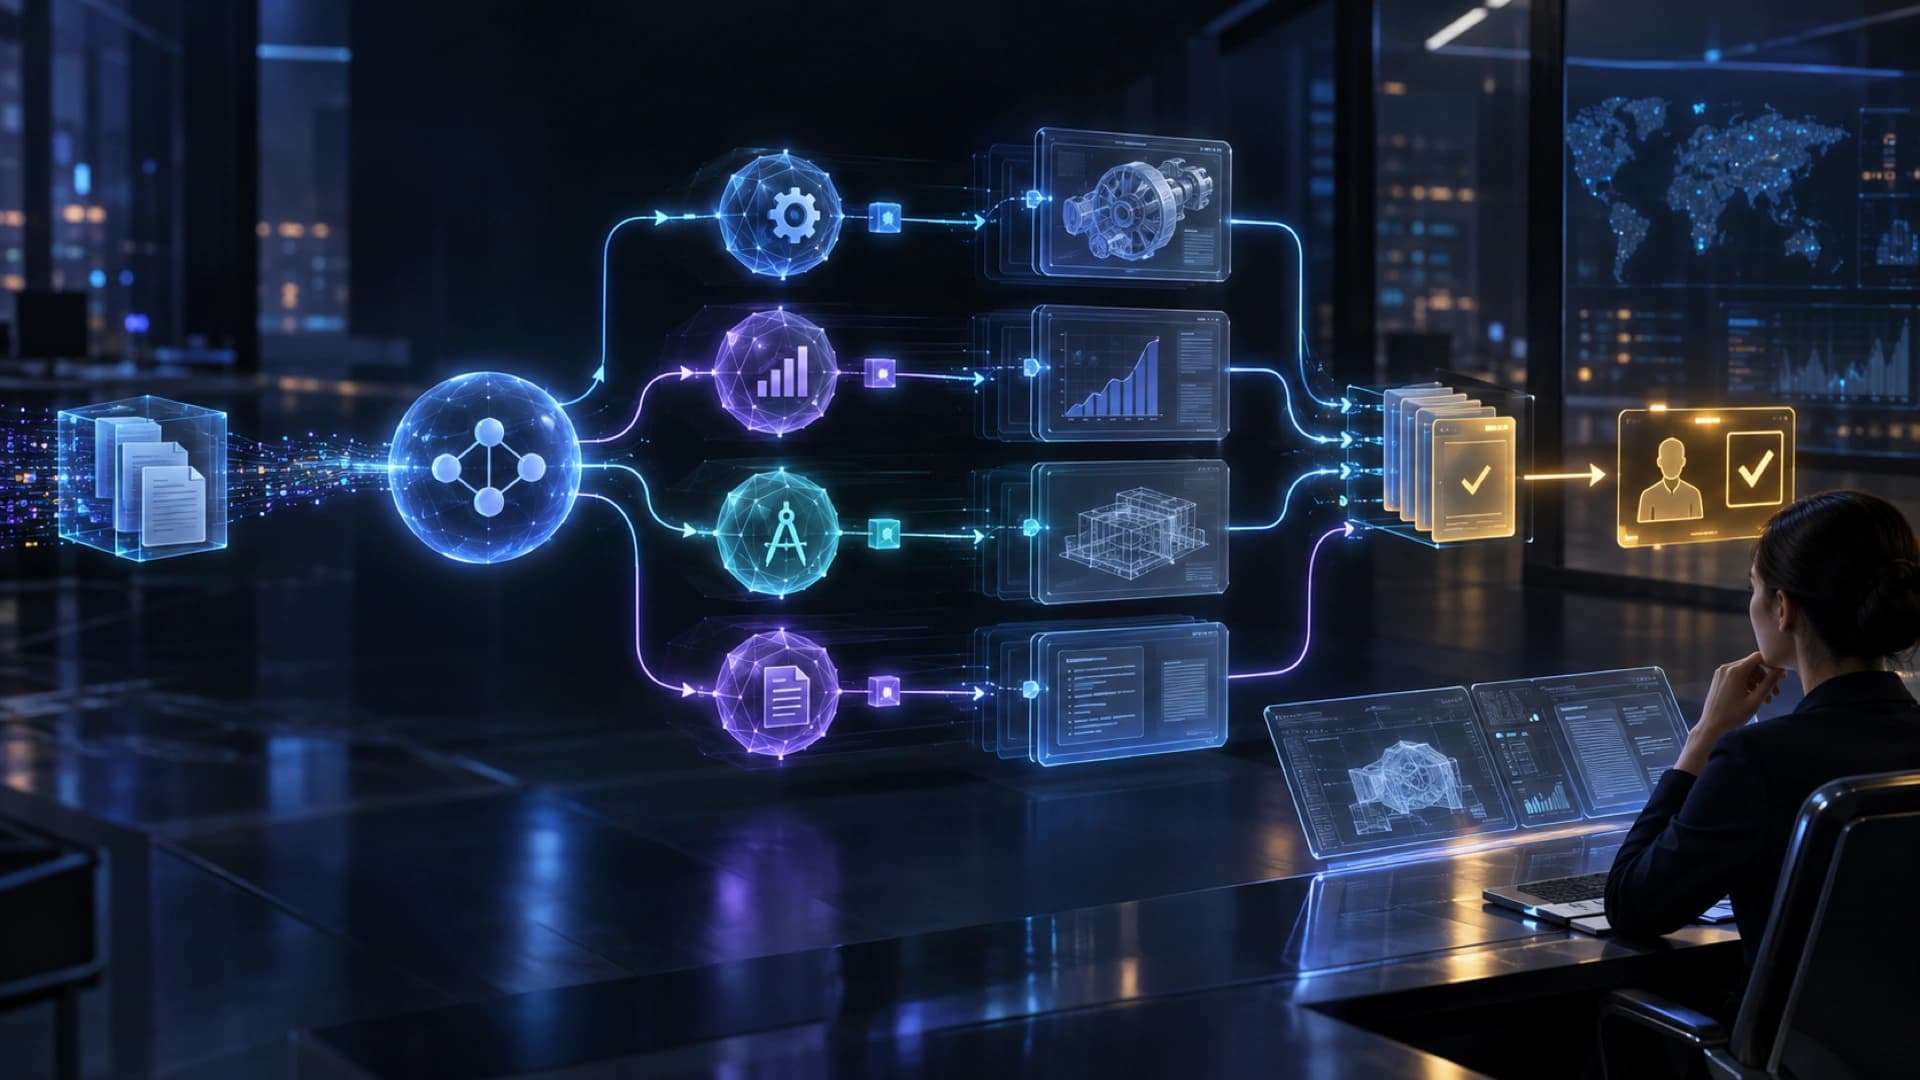
API 化之後,一個常見的工作流可以是:提交變更、由自動化服務請求 Copilot code review、把結果與測試及靜態分析合併,再將需要人判斷的問題交給維護者。對大型代碼庫來說,這種方式有機會把審查安排放進既有的工程閘門,而不是要求每個人記得打開相同的介面。不過,審查結果仍然應該被視為建議,不能取代負責任的 reviewer、測試及安全檢查。
GitHub 也保留多層設定邏輯,組織或企業可以在較高層級管理可用的 review effort,倉庫及個人設定則在允許範圍內提供更細的調整。這種層級對企業治理很重要,因為不同代碼庫的風險、延遲預算和合規要求不一樣;同一個預設值不應被當成所有團隊的最佳設定。
這次發布的實際意義,是把「AI 審查」由一個產品功能變成一個可編排的服務界面。代理可以負責收集差異、啟動審查、整理結果和要求升級,但品質責任仍在整個流程:要知道審查用了哪個力度、哪個版本、看到了哪些檔案,以及出現誤判時能否重跑和追蹤。若 API 的權限過寬,或把 AI 意見直接接到合併動作,錯誤就可能由單一建議變成自動化事故。
目前 API 支援 Pro、Pro+、Max、Business 和 Enterprise 方案,但實際可用能力仍受帳戶、組織設定和 API 權限影響。較穩妥的採用方式,是先把它放在可回滾的非阻塞審查或低風險倉庫,觀察誤報、漏報、延遲及成本,再逐步決定哪些檢查可以成為阻塞閘門。