GitHub 於 2026 年 9 月 11 日公布 Copilot Code Review 的一組更新:後續 commit 已處理底層問題時,系統可以自動解決相關 review comment;套用 Copilot 建議時可以產生 smart commit message;review agent 亦獲得更多分析工具。這些變化把 code review 由一次性留言,推向可以跟隨 pull request 狀態變化的工作流。
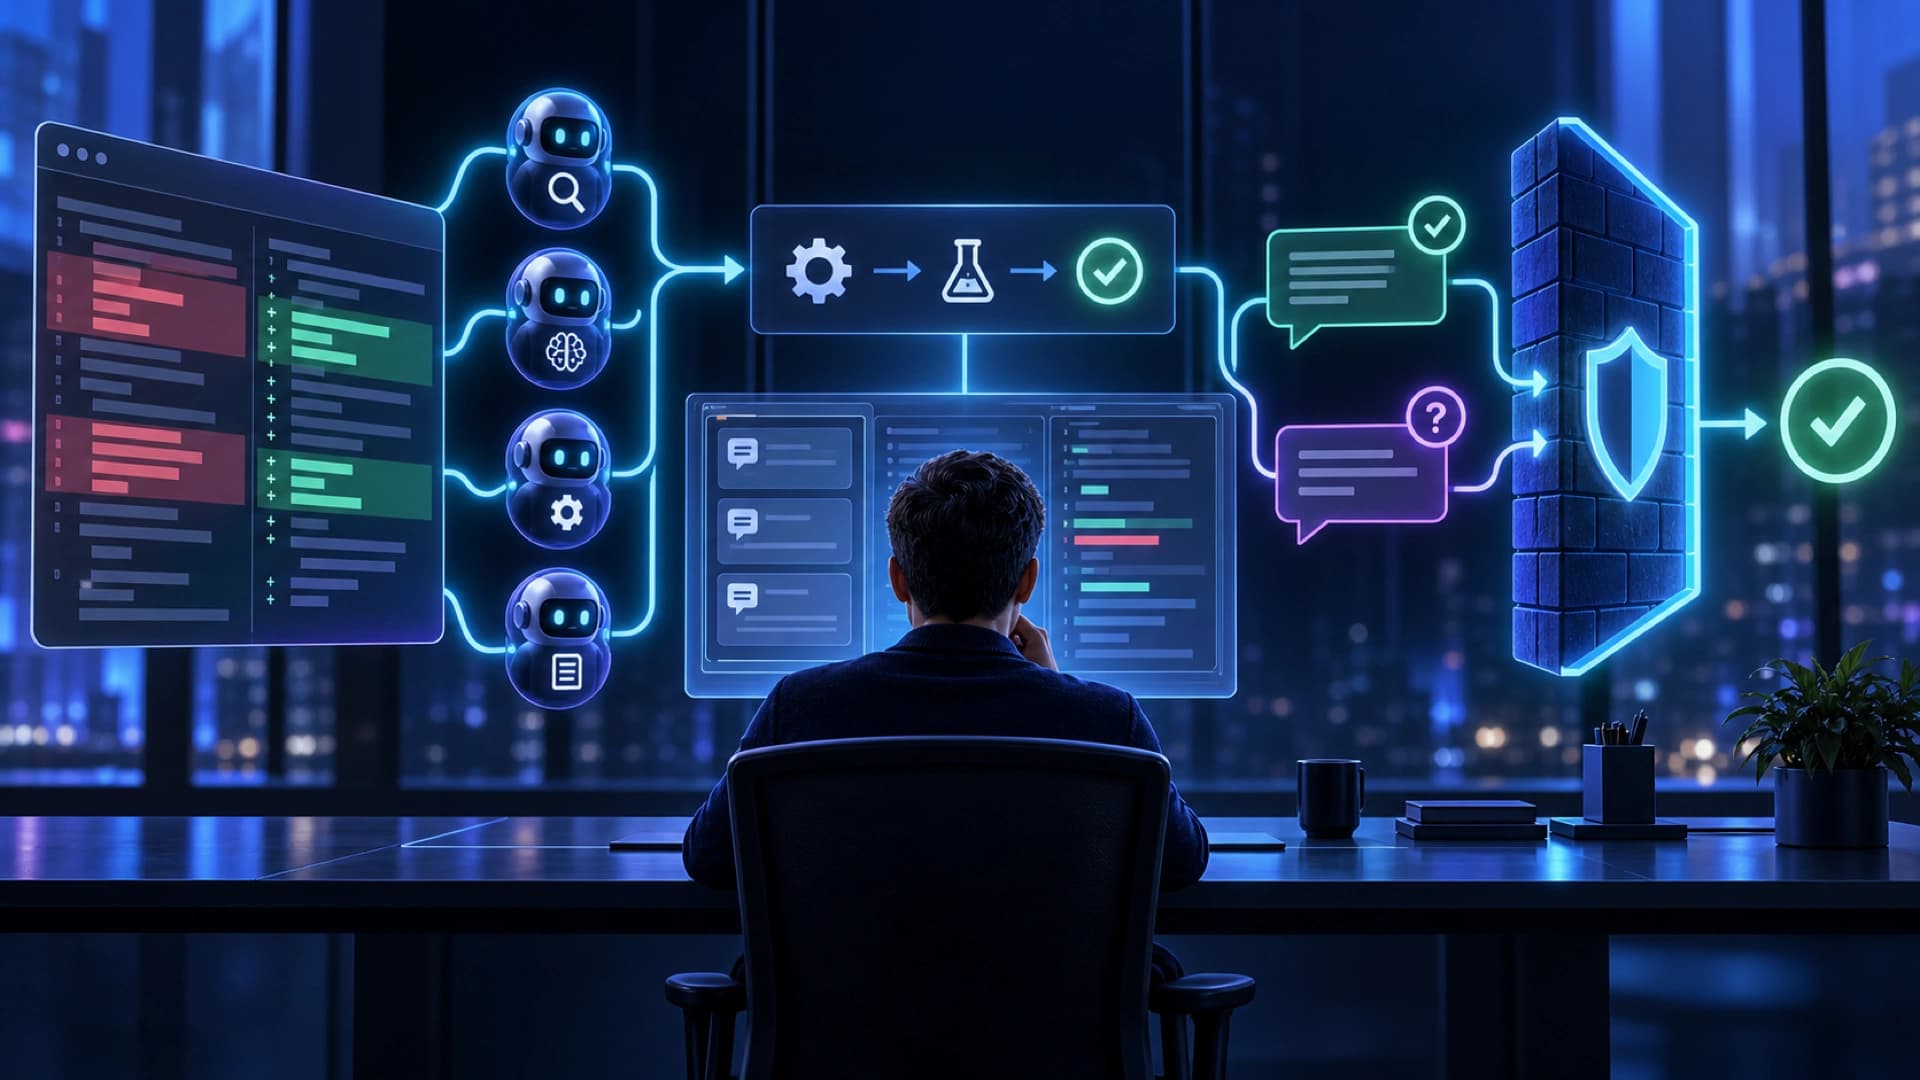
自動解決的規則仍然有界線:後續 commit 被判定已處理的意見會關閉,尚未處理的 outstanding comments 會繼續開啟。這能減少開發者在重複檢查已修正項目上的整理成本,但「意見已解決」不等於「修改一定正確」。人仍需要查看差異、測試和上下文,尤其是涉及安全、資料遷移或業務規則的變更。
分析能力方面,review agent 現在可以使用 Copilot SDK 提供的完整 shell tools,並置於 Copilot agent firewall 後面,用來執行 builds、tests、targeted scripts,以及取得可用的 tool 或 API 資訊。工具權限、執行環境和可讀資料由平台設定決定;這不代表所有 repository 都會自動獲得相同工具,也不代表測試通過就證明整個修改符合產品要求。
GitHub 亦表示 Lite effort level 現在會使用 agent ensemble,把多個 agent 的觀點合併。官方實驗數據稱,高嚴重度意見的處理量增加 47%,中嚴重度增加 31%,低嚴重度增加 11%,review 成本約降低 8%。這些是 GitHub 自己的實驗結果,應視為供應商披露的方向性訊號,而不是適用所有團隊的獨立 benchmark。
值得留意的產品轉向,是 review agent 不再只負責產生靜態評論,而是開始進入「提出問題、執行驗證、更新狀態」的循環。建置和測試可以提供比語言模型直覺更好的證據,但測試套件的覆蓋範圍有限,shell 命令的成功也不等於商業正確性。工程團隊仍要決定哪些檢查可以由 agent 自動完成,哪些必須由人批准。
安全和治理邊界應該同步設計。Copilot agent firewall、tool allowlist、秘密管理、branch protection、必要的 code owner review 和可重現命令,都應該成為正式流程的一部分。這次公告沒有聲稱能覆蓋所有風險,因此企業不應把 agent 的工具權限直接等同於 CI/CD 或 production 權限,也不應讓敏感憑證因測試方便而暴露。
採用後的量度也不能只看自動關閉了幾多 comment。較有用的指標包括 false positive 和 false negative、開發者接受率、解決準確度、review latency、執行成本、回歸缺陷,以及人手重新開啟意見的比例。若 Lite ensemble 令結果更完整但耗用更多運算,團隊應以每個有效合併或每個高價值缺陷的成本比較,而不是只看單次呼叫價格。
整體而言,GitHub 正把 AI code review 嵌入 pull request 的狀態循環:代理可以提出觀察、呼叫受控工具、等候後續 commit,再更新自己的意見。這會減少部分機械性整理,但 merge、release 和例外處理的責任仍在工程團隊。真正的成效,取決於工具邊界、測試品質、人工覆核和可追溯性是否一起落地。