NVIDIA 於 2026 年 9 月 28 日介紹 OpenShell 0.1.0,一個在現有 AI agent 外層加入可執行權限控制的開源 runtime。核心概念是:agent 可以繼續解讀指令、選擇工具和調整工作方法,但檔案、網絡、credential、API 和 process 的邊界由 runtime 在 agent workload 之外執行。
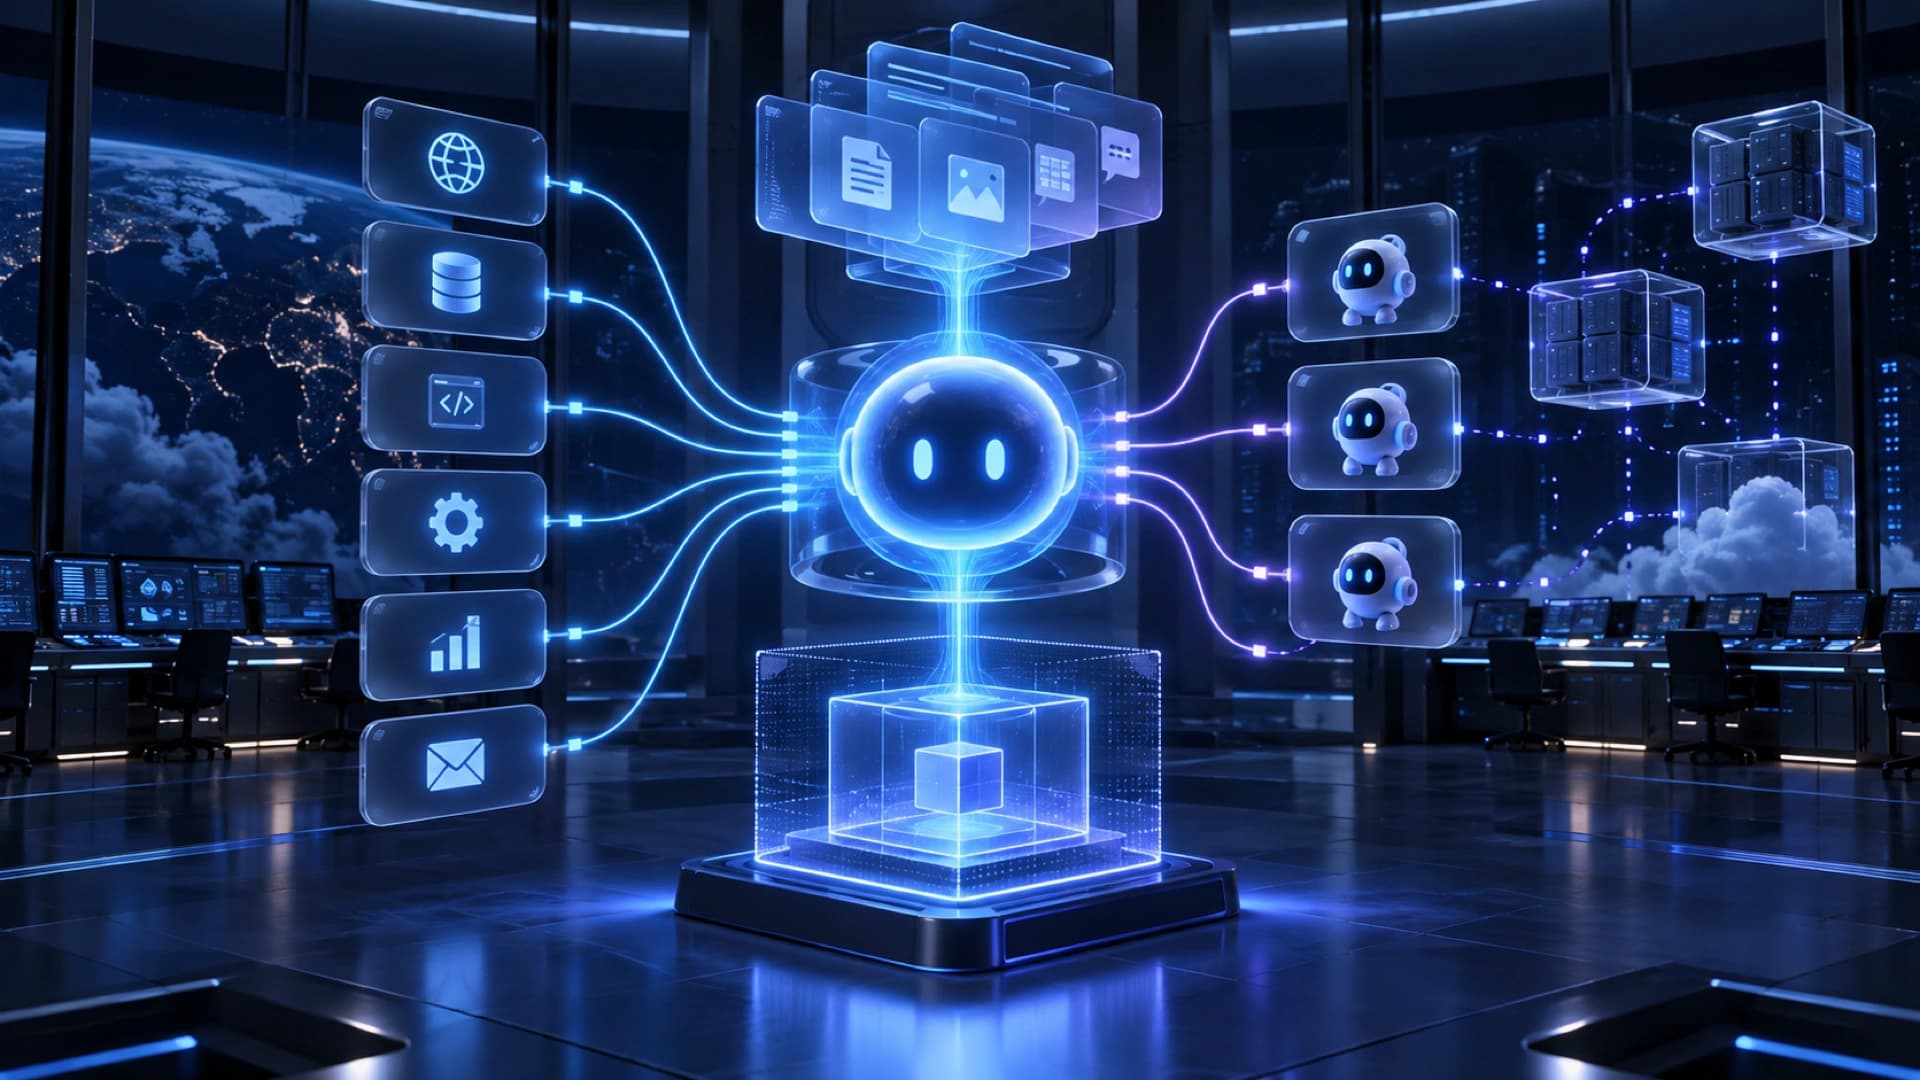
OpenShell 的架構包括 Gateway、Supervisor 和 Sandbox。Gateway 管理多個 sandbox 的生命週期和 policy;每個 sandbox 由在 workload 外運行的 Supervisor 檢查 outbound request;Sandbox 則用 kernel-level controls 限制檔案和 process,並讓網絡只能經過 Supervisor。這種分層設計把控制點由 prompt 或 agent 自己的解釋,移到可被 runtime 強制的地方。
NVIDIA 表示,Supervisor 可以檢查 HTTP、GraphQL 和 Model Context Protocol traffic,不只是判斷「能不能連到某服務」,還可以允許同一個 API 的 read、封鎖 write。控制在 agent 啟動 shell、執行生成程式碼、啟動 child process 或委派 sub-agent 後仍然有效;policy decision 會記錄在 OCSF audit trail。
credential protection 也是 OpenShell 的重點。Agent 只拿到 placeholder,Supervisor 在核准的 endpoint 和 provider profile 下,於 workload 外替換真正的 credential;如果 agent 把 placeholder 送到不在核准範圍的目的地,OpenShell 會拒絕。這可把「credential 可用」和「agent 可以如何使用 credential」分成兩道控制。
當 agent 發現需要新的服務或資料來源時,policy advisor 可以提出狹窄的 network 或 file policy change,但提案預設要等待人工批准,agent 不能批准自己的要求。NVIDIA 亦介紹 formal policy prover,用來檢查 policy 的 permission model 是否越過 operator 設定的界線,並找出可能越界的具體動作。
NVIDIA 說 Cadence、Slack 和 Gecko Robotics 正在不同場景採用 OpenShell,包括 chip design、enterprise automation 和 physical robotics governance。這些是供應商列出的 adoption examples,不是獨立成效評估;實際部署仍需要檢查 compute driver、身份中介、policy 維護、audit retention 和故障時的 recovery path。
對企業 agent 而言,OpenShell 所代表的方向是把安全由「提醒 agent 不要做某件事」推向「即使 agent 生成了指令,也要在 runtime 層阻止未授權動作」。這不能取代 threat model、最小權限、人工 approval 和 end-to-end 測試,但能為長時間、可呼叫工具的 agent 提供較清晰的 enforcement boundary。