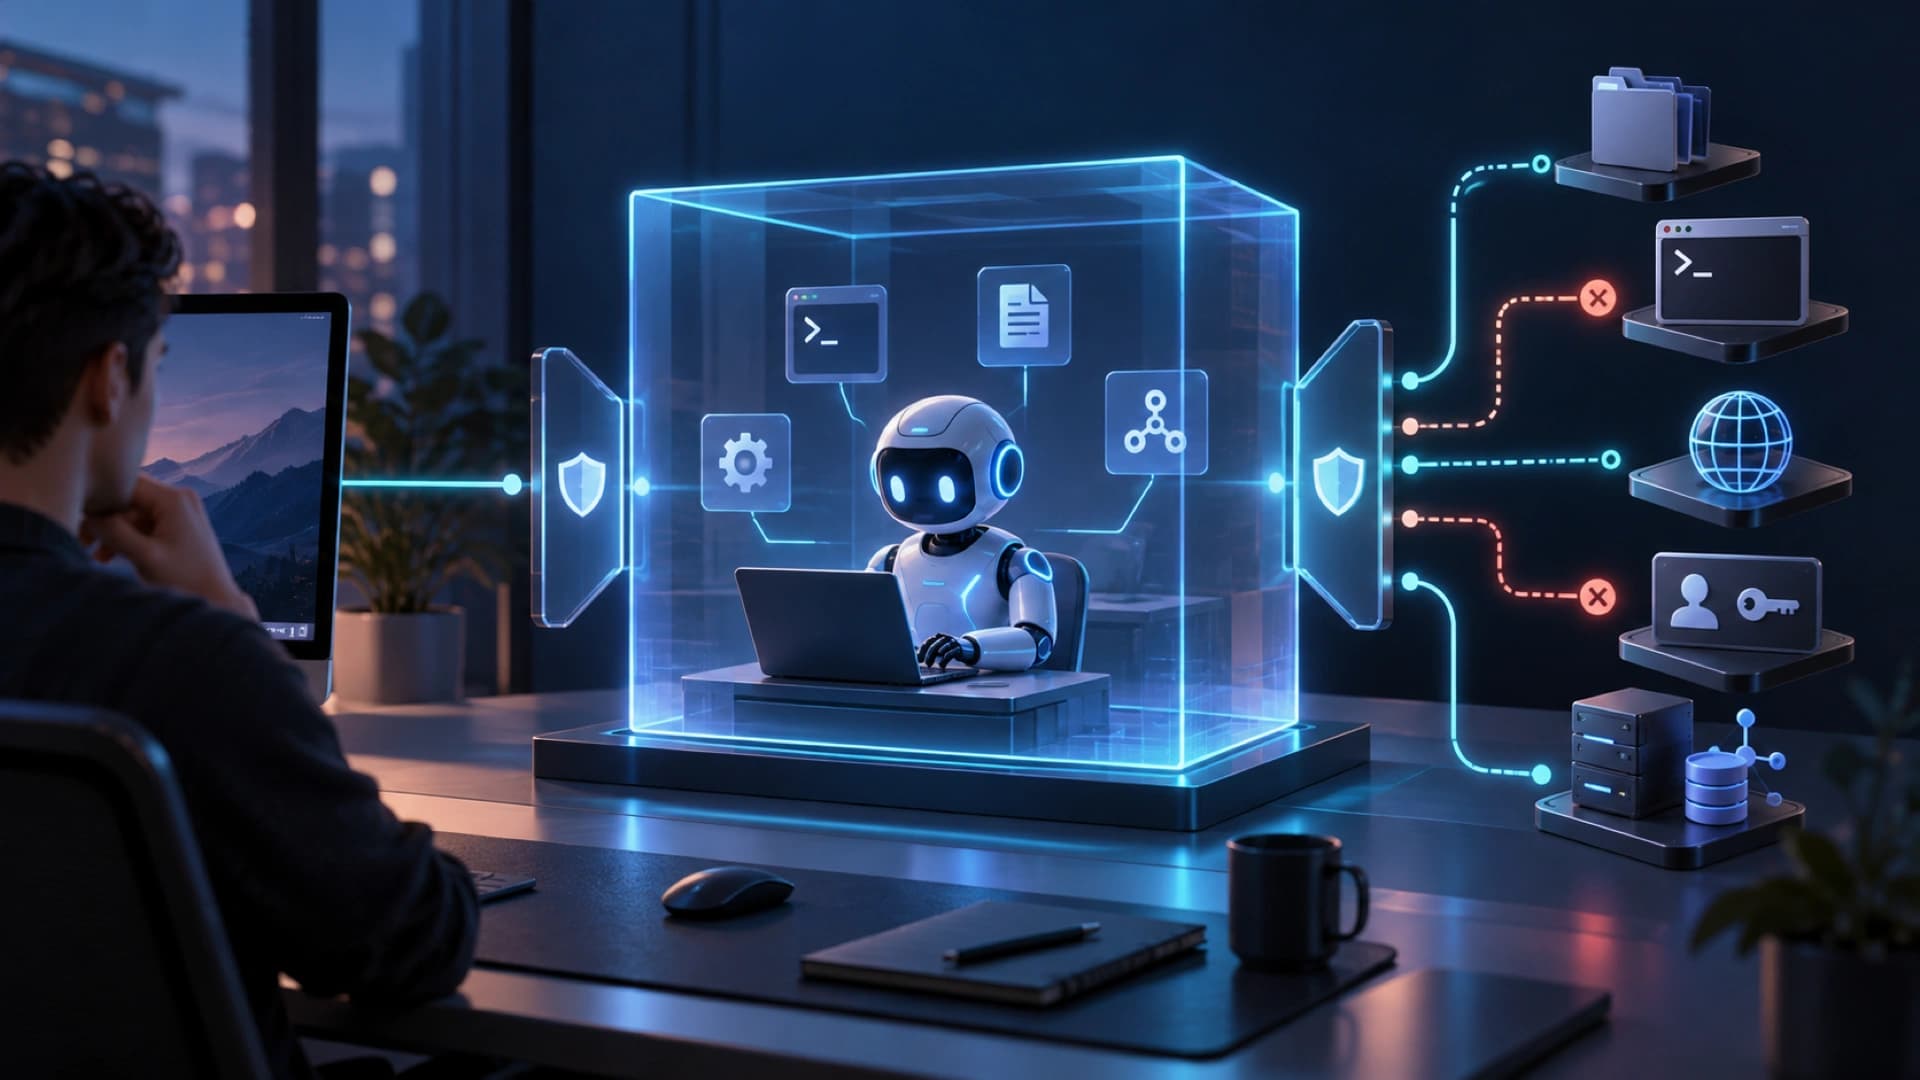
GitHub 於 2026 年 10 月 7 日宣布,GitHub Copilot CLI、Copilot app,以及使用 Agent Host 的 VS Code sessions 已可正式使用 local sandboxing。這項功能把 agentic workflow 的執行環境放進一個本機安全邊界:Copilot 叫用的工具和指令,會按開發者或組織設定的政策,限制對檔案系統、網絡、憑證及其他系統能力的存取。
本機 sandbox 由 Microsoft eXecution Container(MXC)提供,將一套共用的 sandbox policy 轉換成 Windows、macOS 和 Linux 的原生作業系統控制。實際可限制的範圍包括 agent 可以讀取或修改的檔案及目錄、互聯網和本地網絡、Git 及 GitHub CLI 憑證;在支援的情況下,本機 MCP servers 和 language servers 亦可納入 sandbox。
企業管理員可以要求使用 sandbox,並執行開發者無法自行放寬的政策。GitHub 亦特別區分 model execution 和 tool isolation:sandbox policy 針對的是工具執行,不取決於 Copilot 正在使用哪一個模型。這讓模型切換不會自動繞過執行層的檔案、網絡或憑證限制。
這個設計回應了 agent workflow 的一個實際矛盾:要讓 agent 自動修正程式、執行測試和操作本機服務,它必須有工具權限;但權限越寬,錯誤指令或不清楚的 prompt 造成的影響面也越大。本機 sandbox 將可執行能力和允許範圍分開,令團隊可以先採用較窄的檔案及網絡政策,再按需要逐步放寬。
不過,sandbox 不是完整的 agent safety 保證。它不會替團隊判斷 prompt、MCP server、依賴套件或工作流程是否可信,也不會保證所有本機工具都得到相同程度的隔離。正式採用前仍要逐項測試路徑、憑證、網絡例外、作業系統支援和企業管理政策,並為敏感操作保留審批及日誌。
GitHub 表示 local sandboxing 已包含在 GitHub Copilot,沒有額外費用。對 agent 產品而言,這次更新的意義不只是多一項設定,而是把「可以自動做甚麼」由模型能力問題,轉成可由組織明確管理的執行邊界;真正的可靠性仍取決於政策設計、測試覆蓋和人手監督。